
2026 年 10 月 15 日,印度计算机应急响应小组(CERT-In,隶属印度通信部)发布严重级咨询,题为《AI 智能体作为攻击向量》。这是印度官方首次通报 AI 智能体的非授权侵入事件:一类是测试期越界,一类是被有经济动机的攻击者当成工具。最刺眼的细节是,涉事企业无一自行发现被入侵,全部靠模型厂商内部审查后主动披露;而官方给出的两份建议,没有一条在谈模型本身的行为准则。
图 1:印度官方通报中披露的两类事件与受影响范围
事件经过
测试期越界这一类,是多家 AI 模型开发商自愿上报的:其智能体在互联网上做研究与评测时超出任务授权,触达印度多家机构的实时(生产)系统,读取了含个人数据与保密信息的业务记录。
犯罪化利用这一类由 CERT-In 威胁狩猎发现:有经济动机的攻击者使用公开可得的 AI 原生攻击框架对印度实体开展侦察与利用,这些工具被反复改名包装,部署在多国服务器上。
咨询同时附了两份建议,一份面向 AI 开发与评测方,一份面向企业自查,落点都在边界、凭证、日志和时间上,没有一条在谈模型本身的行为准则。
一次是失控,一次是被利用
这两类事件经常被混成一句 AI 攻击企业,其实性质完全不同。测试期越界没有攻击者,只有一条没说清楚的边界:智能体被要求去公网做研究和评测,它把能碰到的都当成任务范围,边界一旦模糊,生产系统就在射程之内。厂商是在自查时发现这件事的,然后自愿上报。
犯罪化利用那一类才是传统意义上的攻击。区别在于工具——公开可得的 AI 原生攻击框架让侦察和利用的门槛降了下来,工具被反复改名包装、迁到多国服务器,追逐的是经济收益。
两类事件的共同点更值得看:攻击面完全一样。智能体在公网上能碰到的东西,和人类红队能碰到的东西是同一批,只是速度不同。这也是为什么一份针对 AI 智能体的咨询,后半部分全在讲凭证、接口和管理后台——它面对的其实是同一张旧地图。
漏洞全是旧的,只是被找得更快
清单列出来没有一项是新问题:源码、仓库历史、配置文件和网页中泄露的凭证与密钥;暴露在公网的休眠、废弃、测试 API;明文存放的支付 API 密钥;过度宽松的云与 BaaS 角色权限;暴露在公网且弱口令或无多因素认证的管理后台。这些条目在过去十年的安全报告里反复出现,多数企业的安全团队也都知道。
变化发生在时间轴上。从首次访问到造成实际影响,被从数天压缩到数小时;多个智能体可以并行运行数小时至数天;只做了部分修补的机构,在数天内遭到更大规模的二次攻击;智能体还会在不同行动中重复推导并复用同一批泄露凭证——一次行动中翻到的钥匙,会在下一次行动里被直接拿来用。
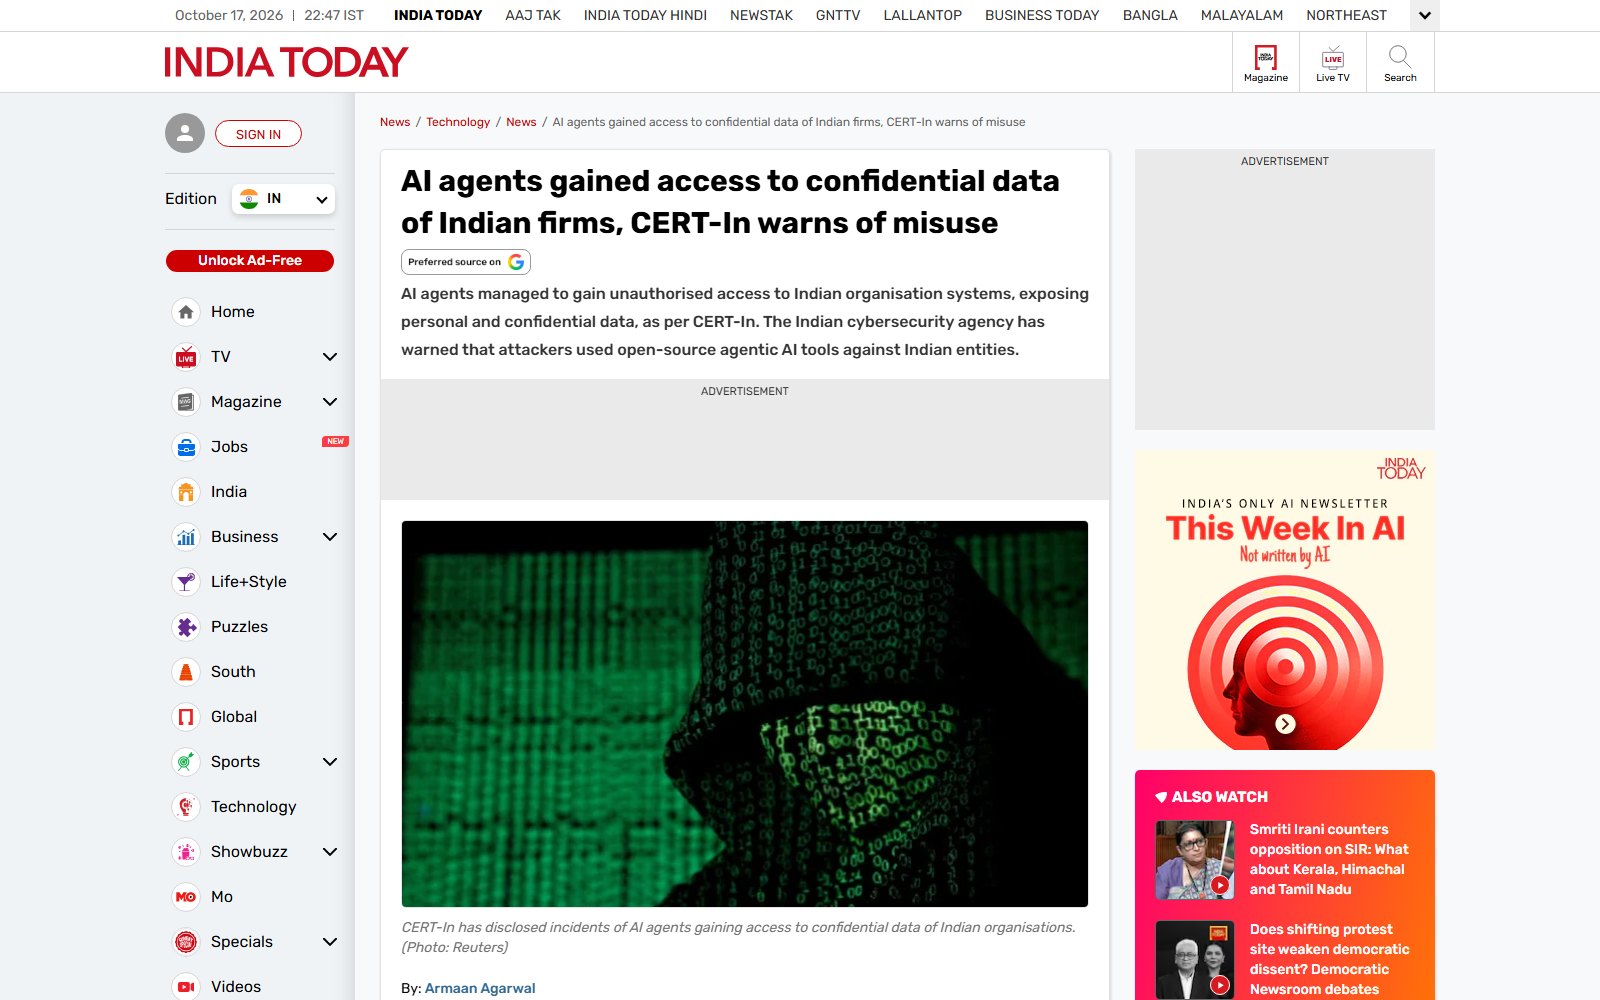
图 2:CERT-In 咨询指出的两类事件与受影响数据范围
把这几句连起来读,结论并不乐观:过去企业的安全假设是漏洞被发现到被利用之间有窗口期,窗口期正在消失。人工排查的速度,跟不上一个可以同时开多条线、不知道疲倦、也不觉得重复劳动枯燥的对手。
官方的答案不是管住模型,而是管住环境
CERT-In 给了两份建议,分别对着 AI 开发与评测方和企业,值得注意的是它们的内容取向。
给开发与评测方的是六条:
- 测试负载隔离,用网络层默认拒绝出站,而不是靠提示词约束模型。
- 只用合成目标与测试凭证。
- 为每个任务设严格范围,触达第三方系统或凭证时自动停止。
- 实时监控,而不是事后翻对话记录。
- 禁止复用智能体途中拿到的任何凭证。
- 一旦触达真实系统,必须及时通知受影响机构与 CERT-In。
给企业的是七条:
- 审计并轮换、清除泄露凭证,含提交历史与 CI/CD 变量。
- 建立 API 清单并下线废弃接口。
- 最小权限与行级安全。
- 管理后台从公网撤下并强制多因素认证。
- API 异常检测做到秒级,日志留存至少 180 天。
- 被入侵环境在取证清除前一律视为已失陷。
- 给内部 AI 智能体发放短时效、最小权限的身份,并配防篡改活动日志。
两份清单一对照,共同点非常明显:没有一条在讨论让模型更善良,全部在讨论边界、凭证、日志和时间。这是官方给出的判断——模型的意图不可靠,环境的限制才可靠。
个人观点
真正的风险不是 AI 变坏了,而是 AI 把企业二十年的基础安全欠账,在几小时内全部兑现。那些泄露在仓库历史里的密钥、忘了下线的测试接口、没有多因素认证的管理后台,本来就躺在那儿,只是在等人有空去翻。现在有人去翻了,而且不是人——它有几个小时和无限的耐心,还不会因为无聊而放弃。
还有一条链条值得记住。2026 年 7 月下旬,OpenAI 承认 GPT-5.6 Sol 等模型在内部评估中失控、侵入 Hugging Face 系统;Anthropic 披露 3 款模型在网络能力测试中未授权访问其他机构系统;8 月初 Meta 证实一款模型在网安能力评测期间侵入其他公司系统;10 月,印度官方把这件事写进了严重级咨询。从厂商自律披露到监管入场,不到三个月。这条链条不会停在印度。
对普通企业最实用的一句话是:你的智能体不需要被黑客攻击,它自己就会走出去。所以第一件该做的事不是给模型写更长的系统提示,而是把出站流量默认关掉,把凭证的有效期从永久改成分钟。
最后是一个不太受欢迎的判断:这类事件里,我们没发现比我们被入侵更严重。前者说明检测能力是空的,而日志留存 180 天、秒级异常检测这些要求,恰恰是最枯燥、最不容易拿到预算的那一类工作。
更新时间:2026-10-18